
 /


Y2K事件25周年:IT基础设施韧性的演变与挑战
1999年,在《黑客帝国》中基努·里维斯的银幕光芒映衬下,IT团队们或自信满满地等待着Y2K修复成果的检验,或屏息凝神地盼望着既有补丁能够奏效。
由于软硬件工程师们及时修复了日期格式处理问题,2000年的到来并未引发人们所担忧的数字末日。
然而,时隔逾25年,IT基础设施如今面临着形形色色的潜在风险,这些风险随时可能引发系统性中断——有的源于技术失误,有的则来自居心叵测的恶意行为者。
在《DOS Won't Hunt》节目的这期特辑中,CAST产品副总裁Greg Rivera、JFrog现场首席信息安全官Paul Davis,以及LevelBlue首席布道师Theresa Lanowitz,共同探讨了自Y2K危机推动IT行业全面动员以来,计算机基础设施在25年间所经历的深刻演变。
几位嘉宾围绕以下核心议题展开了深入讨论:
Y2K时代遗留技术中所形成的规则与规范,在云计算、边缘计算及其他新兴技术大行其道的今天,是否已不再适用?
若当前基础设施再度出现类似Y2K规模的危机,过去那种大规模IT动员模式,在今天会更容易还是更难以复制?
恶意行为者是否从Y2K事件中汲取了经验,进而谋划针对全系统的网络攻击?
这些问题不仅关乎技术演进的轨迹,更折射出当下IT安全治理所面临的深层挑战。
Q&A
Q1:Y2K问题是什么?当年是如何解决的?
A:Y2K问题是指早期计算机系统在处理年份时,仅使用两位数字表示(如"99"代表1999年),导致系统可能将2000年误读为1900年,引发潜在的系统崩溃风险。为应对这一危机,全球IT团队在1999年展开了大规模的软硬件修复行动,对日期格式进行了系统性升级,最终避免了数字灾难的发生。
Q2:Y2K时代形成的IT规范,在云计算时代还适用吗?
A:部分规范已不再适用。Y2K时代的IT基础设施以本地化、集中式系统为主,而如今云计算、边缘计算等技术的普及,使得系统架构更加分散和复杂。当年针对单一系统的修复逻辑,难以直接套用于现代高度分布式的IT环境,需要建立新的标准和应对机制。
Q3:恶意攻击者是否会利用类似Y2K的系统性漏洞发动大规模网络攻击?
A:这是当前网络安全领域的重要隐患之一。Y2K事件证明,系统性的技术漏洞一旦被识别,就可能被恶意行为者加以利用。随着IT基础设施日趋复杂,攻击面也随之扩大。安全专家警告,针对全系统级别的协同网络攻击风险正在上升,需要从架构设计层面提前布防。
 0赞
好文章,需要你的鼓励

 推荐文章
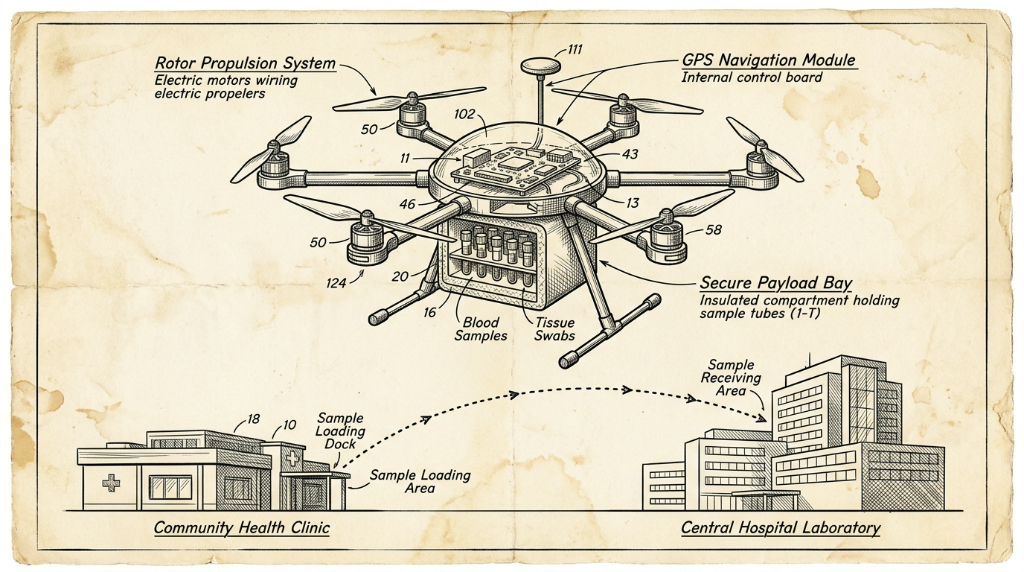
英国NHS无人机快递医疗样本服务正式落地伦敦
英国国家医疗服务(NHS)正将无人机纳入常规医疗物流体系。自今年2月起,无人机每天在雷恩斯公园和圣乔治医院之间运送血液等诊断样本,飞行仅需3分钟,比公路运输快约85%,且碳排放减少高达98%。目前已有逾2000名患者受益。NHS计划将该服务扩展至圣赫利尔、克罗伊登等多家医院,最终惠及约180万名患者。该网络由英国医疗初创公司Apian与谷歌旗下Wing合作运营。
Explyt团队打造的代码智能体评测新标准:光靠“通过/失败“根本不够用
AgentLens是Explyt公司联合俄罗斯学术机构开发的AI编程助手评测基准,通过分析完整人机交互轨迹而非仅看最终结果,从五个维度评估代码智能体的真实表现。
Aetina宣布支持英伟达Jetson T3000和T2000 AI模块
边缘AI计算厂商Aetina宣布,将在其DeviceEdge AIE-KT风冷系列和新款AIE-PT无风扇平台上支持英伟达全新Jetson T3000和T2000模块。T3000基于Blackwell GPU,最高提供865 FP4 TFLOPS算力,功耗70W;T2000则提供400 FP4 TFLOPS,面向视觉AI代理和自主移动机器人等场景。两款模块预计2027年第一季度上市,支持Nemotron、Cosmos 3等英伟达AI软件生态。
机器人的“触觉觉醒“:韩国梨花女子大学如何让小型AI模型在不忘记视觉的前提下学会“感受“材质
韩国梨花女子大学提出Splash框架,通过识别AI模型中的"休眠参数"并只在其中训练触觉能力,让小型多模态AI在学会感知材质触感的同时,完整保留原有视觉语言推理能力。
2026
07/03
17:06
分享


点赞


中科中成“铁蜻蜓”验证具身智能公卫场景规模化路径
通宇通讯3亿元参股佳贤通信,基站天线厂补上小基站与美国认证
龙头带动、品牌强农——文安县绘就乡村振兴“丰”景图
全新HUAWEI MateBook Fold非凡大师发布 巨幕书写打造折叠电脑巅峰体验
798g 超轻薄,HUAWEI MateBook Pro S 刷新轻薄极限
OpenClaw爆火7个月,一键搭建OpenClaw本地AI环境已不是难题
混合董事会:AI如何重塑董事角色
电力瓶颈推动数据中心向传统枢纽以外扩张
Klaviyo收购Agency,两位科技创始人再度携手
Lightspeed如何通过Instagram私信找到新成员
家得宝重组技术团队,加速创新布局
当AI不再只是“看起来正确”




 京公网安备 11010802021500号 京网文(2025) 0096-033号 京字第20868号