
 /


AI编程工具安全漏洞暴露"人类监督"机制的深层风险
据网络安全研究公司Wiz披露,AI开发工具中存在的一个安全漏洞,让攻击者得以通过误导"人类审批"环节,绕过沙箱防护机制。
Wiz在报告中指出:"我们发现了一种名为GhostApproval的系统性漏洞模式,影响了六款主流AI编程助手:Amazon Q Developer、Anthropic Claude Code、Augment、Cursor、Google Antigravity以及Windsurf(现已更名为Devin Desktop)。恶意代码仓库可借此诱骗智能体访问工作区沙箱之外的任意文件,进而可能在开发者设备上实现远程代码执行。"
此次漏洞最早由Cato Networks于本月初披露,但彼时仅涉及Cursor一个平台,而Wiz的研究表明其影响范围远不止于此。
GhostApproval的核心技术载体——符号链接(symlinks)——是一种由来已久的攻击手段,但Wiz指出,此次漏洞的利用方式远超以往。符号链接本质上是指向其他文件或目录的快捷方式,攻击者可利用其将操作引导至既定管控范围之外,从而在沙箱之外乃至隔离系统中访问未经授权的文件。
Wiz在报告中特别指出:"在多个案例中,智能体的内部推理过程明确识别出了危险目标,但向用户呈现的确认提示却将这一信息完全隐藏。这是CWE-451(关键信息的UI误导)与符号链接漏洞的叠加。用户以为自己批准的是一次无害的本地编辑,而智能体实际上已将内容写入项目工作区之外的敏感文件。"
Wiz表示已将该漏洞上报给受影响的六家厂商。其中,AWS、Cursor和谷歌"迅速修复了问题";Augment和Windsurf/Devin"确认收到报告后便杳无音讯";Anthropic则在Wiz联系之前已完成修复。
然而,多位分析师和顾问表示,Wiz所描述的问题折射出一个更深层的安全隐患:企业对这些工具及其提供信息的信任程度过高,这恰恰为攻击者创造了可乘之机。
IDC DevSecOps领域高级研究经理Katie Norton指出,Wiz报告揭示了一个令人不安的事实:"人们依赖的安全检查机制实际上并不能阻止任何行为,这为攻击者入侵开发者设备提供了真实可行的途径。"她补充道,此次攻击的前提是开发者克隆并操作了一个不可信或恶意的代码仓库,因此风险主要集中在涉及外部贡献者、派生仓库以及第三方或开源依赖的工作流程中,而非内部自研代码。
Norton还指出,自2025年3月以来,安全厂商和研究人员几乎在所有主流AI编程助手中都披露了类似问题。"这一规律值得关注:一个缓解措施推出后,数月内往往就会出现针对该措施的新绕过方式。这反映出这一工具类别的威胁模型整体上仍处于早期阶段,并非某家厂商的个别疏漏。"因此,她认为,AI编程工具需要构建多层次防御体系,因为风险不仅限于智能体生成的代码本身,这些工具本身就处于软件供应链之中,可能成为直接的攻击目标。
Digital 520首席顾问Noah Kenney对此表示认同,并指出企业CISO或许需要重新审视AI开发工具的相关政策与流程。"最关键的一点在于,智能体自身的推理过程已经识别出了恶意目标,而审批对话框却将其隐藏了。工具'知道'自己在向SSH密钥写入数据,却仍然向人类呈现一个看似无害的配置文件编辑请求,让人产生掌控感的假象。"Kenney说,"很多人认为'人类在环'是应对智能体风险的答案,但这份报告表明,这个'环'本身可能被智能体输入错误信息。"
为此,Kenney建议调整工具管理方式:"应将AI编程助手视为具有文件系统访问权限的特权软件,而非普通编辑器插件。这意味着需要严格执行补丁纪律、锁定版本,并在授权前明确哪些工具会向磁盘写入数据。同时,应对爆炸半径进行沙箱隔离——这些智能体应在隔离环境中对可信仓库进行操作,确保对authorized_keys的写入操作无法造成实际影响。切勿将工具自身的对话框作为控制或治理手段。"
咨询公司Acceligence首席执行官Justin Greis则进一步指出,这一安全漏洞所反映的企业安全战略问题,比大多数CISO所意识到的更为严峻。"六家不同厂商独立得出了极为相似的信任模型,这说明我们面对的是一个类别层面的设计挑战,而非各自孤立的实现缺陷。如果此类漏洞未能得到及时修复,将构成实质性的企业风险——尤其对于那些允许AI编程助手访问不可信仓库或生产开发环境的组织而言。"
Greis还强调:"眼前的威胁不仅仅是远程代码执行本身,更在于这些智能体所拥有的文件系统访问权限、工具访问权限以及开发者信任度,已远超传统IDE插件的级别。一旦AI智能体成为软件开发的主动参与者,它所跨越的每一道信任边界,都将成为组织攻击面的一部分。"
Q&A
Q1:GhostApproval漏洞是什么?它会带来哪些危害?
A:GhostApproval是Wiz发现的一种系统性漏洞模式,影响Amazon Q Developer、Claude Code、Cursor等六款主流AI编程助手。攻击者可通过恶意代码仓库,利用符号链接诱骗智能体访问沙箱之外的任意文件,同时在用户审批界面隐藏真实操作内容,最终可能实现远程代码执行或访问SSH密钥等敏感文件,而开发者全程毫不知情。
Q2:哪些AI编程工具受到GhostApproval漏洞影响?各厂商是否已修复?
A:受影响的工具包括Amazon Q Developer、Anthropic Claude Code、Augment、Cursor、Google Antigravity和Windsurf(现更名为Devin Desktop)。目前,AWS、Cursor和谷歌已迅速完成修复;Anthropic在被通知前已自行修复;而Augment和Windsurf/Devin确认收到报告后未有后续回应。
Q3:企业应如何防范AI编程工具带来的此类安全风险?
A:安全专家建议从以下几个方面入手:将AI编程助手视为具有文件系统访问权限的特权软件,严格执行补丁更新和版本锁定;在隔离环境中运行智能体,限制其对敏感目录的写入权限;不要将工具自身的确认对话框作为唯一的安全控制手段;同时避免让AI工具访问不可信的外部代码仓库或生产环境。
来源:InfoWorld
 0赞
好文章,需要你的鼓励

 推荐文章
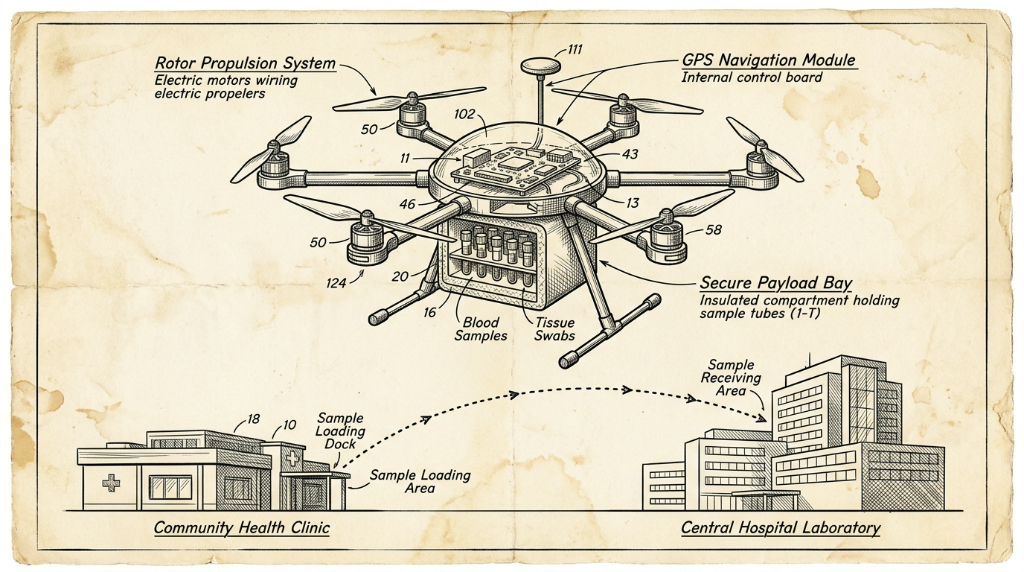
英国NHS无人机快递医疗样本服务正式落地伦敦
英国国家医疗服务(NHS)正将无人机纳入常规医疗物流体系。自今年2月起,无人机每天在雷恩斯公园和圣乔治医院之间运送血液等诊断样本,飞行仅需3分钟,比公路运输快约85%,且碳排放减少高达98%。目前已有逾2000名患者受益。NHS计划将该服务扩展至圣赫利尔、克罗伊登等多家医院,最终惠及约180万名患者。该网络由英国医疗初创公司Apian与谷歌旗下Wing合作运营。
Explyt团队打造的代码智能体评测新标准:光靠“通过/失败“根本不够用
AgentLens是Explyt公司联合俄罗斯学术机构开发的AI编程助手评测基准,通过分析完整人机交互轨迹而非仅看最终结果,从五个维度评估代码智能体的真实表现。
Aetina宣布支持英伟达Jetson T3000和T2000 AI模块
边缘AI计算厂商Aetina宣布,将在其DeviceEdge AIE-KT风冷系列和新款AIE-PT无风扇平台上支持英伟达全新Jetson T3000和T2000模块。T3000基于Blackwell GPU,最高提供865 FP4 TFLOPS算力,功耗70W;T2000则提供400 FP4 TFLOPS,面向视觉AI代理和自主移动机器人等场景。两款模块预计2027年第一季度上市,支持Nemotron、Cosmos 3等英伟达AI软件生态。
机器人的“触觉觉醒“:韩国梨花女子大学如何让小型AI模型在不忘记视觉的前提下学会“感受“材质
韩国梨花女子大学提出Splash框架,通过识别AI模型中的"休眠参数"并只在其中训练触觉能力,让小型多模态AI在学会感知材质触感的同时,完整保留原有视觉语言推理能力。
2026
07/14
13:18
分享


点赞


中科中成“铁蜻蜓”验证具身智能公卫场景规模化路径
通宇通讯3亿元参股佳贤通信,基站天线厂补上小基站与美国认证
龙头带动、品牌强农——文安县绘就乡村振兴“丰”景图
全新HUAWEI MateBook Fold非凡大师发布 巨幕书写打造折叠电脑巅峰体验
798g 超轻薄,HUAWEI MateBook Pro S 刷新轻薄极限
OpenClaw爆火7个月,一键搭建OpenClaw本地AI环境已不是难题
混合董事会:AI如何重塑董事角色
电力瓶颈推动数据中心向传统枢纽以外扩张
Klaviyo收购Agency,两位科技创始人再度携手
Lightspeed如何通过Instagram私信找到新成员
家得宝重组技术团队,加速创新布局
当AI不再只是“看起来正确”




 京公网安备 11010802021500号 京网文(2025) 0096-033号 京字第20868号